- Dettagli
Governare la cybersecurity integrando aspetti tecnici, organizzativi e di business
MRAB affianca aziende ed enti nella valutazione, progettazione e miglioramento della propria sicurezza digitale, aiutando il management e i responsabili ICT a individuare misure tecniche e organizzative adeguate alla specifica realtà dell'organizzazione.
Perché è importante
Il funzionamento delle organizzazioni dipende sempre più dai sistemi informativi, dai servizi digitali e dalle connessioni con clienti, fornitori, partner e infrastrutture esterne.
La sicurezza digitale non può quindi essere considerata soltanto un problema tecnico. Un incidente informatico può compromettere la disponibilità dei sistemi, la continuità operativa, la riservatezza delle informazioni e, più in generale, la capacità dell'organizzazione di svolgere le proprie attività.
Per questo la cybersecurity deve essere governata anche a livello manageriale, combinando tecnologie, organizzazione, processi, competenze delle persone e adempimenti normativi.
Quando può essere utile
Un intervento MRAB sulla sicurezza digitale può essere utile, ad esempio, quando l'organizzazione:
- vuole conoscere il proprio effettivo livello di sicurezza e individuare le principali criticità;
- deve valutare e gestire i rischi ICT rispetto alle esigenze del business;
- intende migliorare l'organizzazione e il governo della cybersecurity;
- deve definire o rivedere le misure tecniche e organizzative di prevenzione, protezione e ripristino;
- vuole verificare l'adeguatezza dell'architettura di sicurezza e degli strumenti già adottati;
- deve tener conto dei requisiti derivanti da normative, standard o certificazioni;
- desidera aumentare la consapevolezza e le competenze del proprio personale;
- deve valutare nuove tecnologie o soluzioni di sicurezza senza limitarsi alla proposta di uno specifico fornitore.
Che cosa facciamo
L'intervento viene dimensionato sulla realtà del Cliente, tenendo conto delle caratteristiche del Sistema Informativo, delle attività svolte, dell'organizzazione, degli investimenti già effettuati e degli obiettivi che si intendono raggiungere.
1. Analisi della situazione esistente
Rileviamo e analizziamo l'attuale situazione della sicurezza digitale, considerando gli aspetti tecnici, organizzativi e gestionali e verificando l'adeguatezza delle misure già adottate.
2. Analisi e valutazione dei rischi
Individuiamo vulnerabilità, minacce e rischi rilevanti per il Sistema Informativo e per le attività supportate, valutandoli in relazione alla specifica realtà e alle priorità del Cliente.
3. Definizione degli interventi di miglioramento
Individuiamo e contestualizziamo le misure tecniche, organizzative e manageriali più appropriate, evitando di considerare la sicurezza come una semplice successione di prodotti da acquistare. L'obiettivo è costruire un sistema equilibrato nel quale le diverse misure di sicurezza siano coerenti tra loro e integrate nell'architettura complessiva del Sistema Informativo.
4. Supporto alla realizzazione
Quando richiesto, MRAB può affiancare il Cliente nell'individuazione, selezione, introduzione e integrazione delle soluzioni necessarie e nel coordinamento con i fornitori coinvolti.
5. Formazione e trasferimento delle competenze
La sicurezza dipende anche dai comportamenti e dalle competenze delle persone. Per questo gli interventi possono comprendere attività di sensibilizzazione, formazione e trasferimento di conoscenze verso management, personale ICT e utenti.
Che cosa riceve il Cliente
In funzione delle caratteristiche e dell'ampiezza dell'intervento, il Cliente riceve:
- un quadro strutturato della situazione di sicurezza esistente;
- l'individuazione delle principali criticità, vulnerabilità e aree di rischio;
- una valutazione delle priorità di intervento;
- proposte di miglioramento di natura tecnica, organizzativa e gestionale;
- l'individuazione, ove opportuno, di possibili scenari alternativi di soluzione, in modo da consentire al Cliente di confrontare approcci differenti e scegliere quello più coerente con le proprie esigenze;
- una valutazione comparativa degli scenari, considerando non soltanto i costi diretti di acquisizione e implementazione, ma anche i principali costi indiretti e complessivi connessi, ad esempio, alla gestione, alle competenze necessarie, all'integrazione con l'esistente e all'evoluzione nel tempo;
- indicazioni sull'architettura e sulle misure di sicurezza più appropriate;
- la verifica dell'allineamento delle soluzioni considerate ai requisiti normativi applicabili, quali, ove pertinenti, NIS2, GDPR e altre disposizioni rilevanti per il Cliente;
- supporto nella scelta e nell'introduzione delle soluzioni individuate;
- trasferimento di competenze al personale coinvolto.
Il valore dell'intervento MRAB per il Cliente
L'obiettivo dell'intervento non è aumentare indiscriminatamente il numero di strumenti di sicurezza, ma aiutare l'organizzazione a utilizzare meglio le risorse disponibili e a concentrare gli interventi dove producono maggiore valore.
Il Cliente può così:
- acquisire una visione più chiara del proprio livello di sicurezza;
- collegare le scelte di cybersecurity alle priorità del business;
- individuare con maggiore consapevolezza dove intervenire e investire;
- integrare aspetti tecnici, organizzativi e normativi;
- valorizzare, ove possibile, le tecnologie e gli investimenti già effettuati;
- poter confrontare scenari alternativi sulla base di elementi tecnici, economici, organizzativi e normativi;
- ridurre il rischio di scelte tecnologiche guidate prevalentemente dall'offerta dei fornitori;
- considerare il costo complessivo della soluzione nel tempo, non soltanto il prezzo iniziale;
- scegliere con maggiore consapevolezza le soluzioni più coerenti con la propria realtà;
- migliorare le competenze interne e il governo della sicurezza nel tempo.
Il nostro approccio
1. Partiamo dalle esigenze dell'organizzazione
La tecnologia è uno strumento. L'intervento parte dalle attività, dagli obiettivi, dalle criticità e dai rischi effettivamente rilevanti per il Cliente.
2. Integriamo competenze manageriali e tecnico-operative
La sicurezza digitale richiede conoscenza delle tecnologie, ma anche capacità di comprendere organizzazione, processi, responsabilità, normative e impatti sul business.
3. Contestualizziamo standard e best practice
Standard, framework e metodologie costituiscono riferimenti importanti, ma vengono utilizzati in funzione delle caratteristiche e delle reali esigenze dell'organizzazione.
4. Lavoriamo insieme alle persone del Cliente
Gli interventi vengono svolti con il coinvolgimento delle funzioni interessate, favorendo il trasferimento di conoscenze e la crescita delle competenze interne.
5. Indipendenza nelle valutazioni
MRAB opera con un approccio indipendente rispetto ai fornitori di tecnologie e servizi, valutando le possibili alternative in funzione delle effettive esigenze del Cliente, degli investimenti già effettuati, dei costi complessivi e dei vincoli organizzativi e normativi.
Quando sono disponibili più soluzioni, l'obiettivo è mettere il Cliente nelle condizioni di effettuare una scelta consapevole, anziché orientarlo a priori verso uno specifico prodotto o fornitore. L'indipendenza consulenziale resta il principio di riferimento. In specifici ambiti MRAB può anche proporre direttamente soluzioni tecnologiche selezionate, come LECS, quando ritenute coerenti con le esigenze rilevate. La disponibilità di tali soluzioni non esclude la valutazione di alternative quando richiesto dal contesto dell'intervento.
Come possiamo intervenire
MRAB può operare:
direttamente per aziende ed enti, affiancando management, responsabili ICT e funzioni coinvolte nella sicurezza;
oppure
nell'ambito di progetti condotti insieme ad altri operatori, mettendo a disposizione competenze specialistiche manageriali e tecnico-operative.
A chi ci rivolgiamo
Tipici interlocutori
Imprenditori e Direzione Generale · CIO e Responsabili ICT · CISO e responsabili della sicurezza · Risk e Compliance Manager · aziende e professionisti dell'offerta ICT che necessitano di competenze specialistiche complementari.
Metodologie e riferimenti
In funzione dell'intervento e della realtà del Cliente, MRAB fa riferimento ai principali standard, framework, best practice e normative applicabili alla sicurezza digitale.
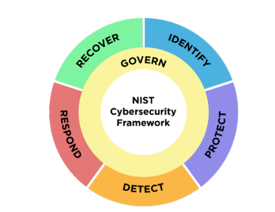
Come quadro di riferimento per la sicurezza digitale si fa normalmente uso del Cybersecurity Framework Nazionale 2.1, derivato dal NIST 2.0, e con "intelligente" riferimento alle famiglie di standard NIST SP 800 e ISO 27000, a Cobit, a ITIL, a ISF, oltre che alle normative europee (GDPR, NIS2, DORA, etc.) e alla loro adozione a livello nazionale.
Esperienza nella sicurezza digitale
MRAB raccoglie l'esperienza maturata in numerosi interventi di consulenza, progettazione, formazione e divulgazione sulla sicurezza digitale presso aziende ed enti.
A questa esperienza si affianca l'attività dell'OAD – Osservatorio Attacchi Digitali in Italia, sviluppata continuativamente dal 2007, che consente di mantenere un contatto diretto con l'evoluzione degli attacchi e delle problematiche di sicurezza riscontrate dalle organizzazioni italiane.
Soluzioni e servizi collegati
Analisi e gestione dei rischi ICT – ARICT
Valutazione dei rischi ICT e dei possibili impatti sull'organizzazione.
Analisi e gestione delle vulnerabilità ICT – AVULICT
Individuazione e analisi delle vulnerabilità tecniche del Sistema Informativo.
LECS – Network Detection & Response e Intrusion Prevention
Soluzione tecnologica per l'individuazione e il contrasto delle minacce sulla rete.
Parliamone
Vuoi verificare il livello di sicurezza digitale della tua organizzazione o confrontarti su uno specifico problema?
Un primo confronto può aiutarci a comprendere il contesto, le esigenze e l'eventuale impostazione dell'intervento.
Contatta MRAB:
- Dettagli
-
Disponibile anche in:

Perché è importante
La trasformazione digitale non consiste semplicemente nell’introdurre nuove tecnologie, ma nel ripensare in modo coordinato processi, organizzazione, competenze e sistemi informativi per migliorare il modo in cui un’Azienda o un Ente opera e crea valore.
L’evoluzione delle tecnologie digitali, del cloud, dell’automazione, dei dati e delle modalità di interazione con clienti, utenti, fornitori e partner rende sempre più necessario adottare un approccio strutturato alla trasformazione.
L’obiettivo non è quindi “digitalizzare” attività esistenti, ma utilizzare in modo consapevole e integrato le opportunità offerte dal digitale per migliorare efficienza, efficacia, qualità dei servizi, capacità di innovazione e competitività.
Quando può essere utile
Un intervento di Trasformazione Digitale può essere particolarmente utile quando l’Azienda o l’Ente:
- deve definire o aggiornare una propria strategia digitale;
- utilizza sistemi, applicazioni e strumenti digitali sviluppati nel tempo senza una visione complessiva;
- vuole rivedere e digitalizzare processi operativi o amministrativi;
- deve integrare maggiormente sistemi, dati e modalità di lavoro;
- sta introducendo nuove piattaforme, servizi cloud, automazione o altre tecnologie innovative;
- vuole migliorare l’interazione digitale con clienti, utenti, fornitori e partner;
- deve accompagnare l’innovazione tecnologica con adeguamenti organizzativi e sviluppo delle competenze;
- necessita di stabilire priorità, tempi e investimenti per un percorso di trasformazione sostenibile e concretamente realizzabile.
Come interveniamo
L’intervento viene dimensionato in funzione delle caratteristiche e delle esigenze dell’organizzazione e può essere sviluppato progressivamente.
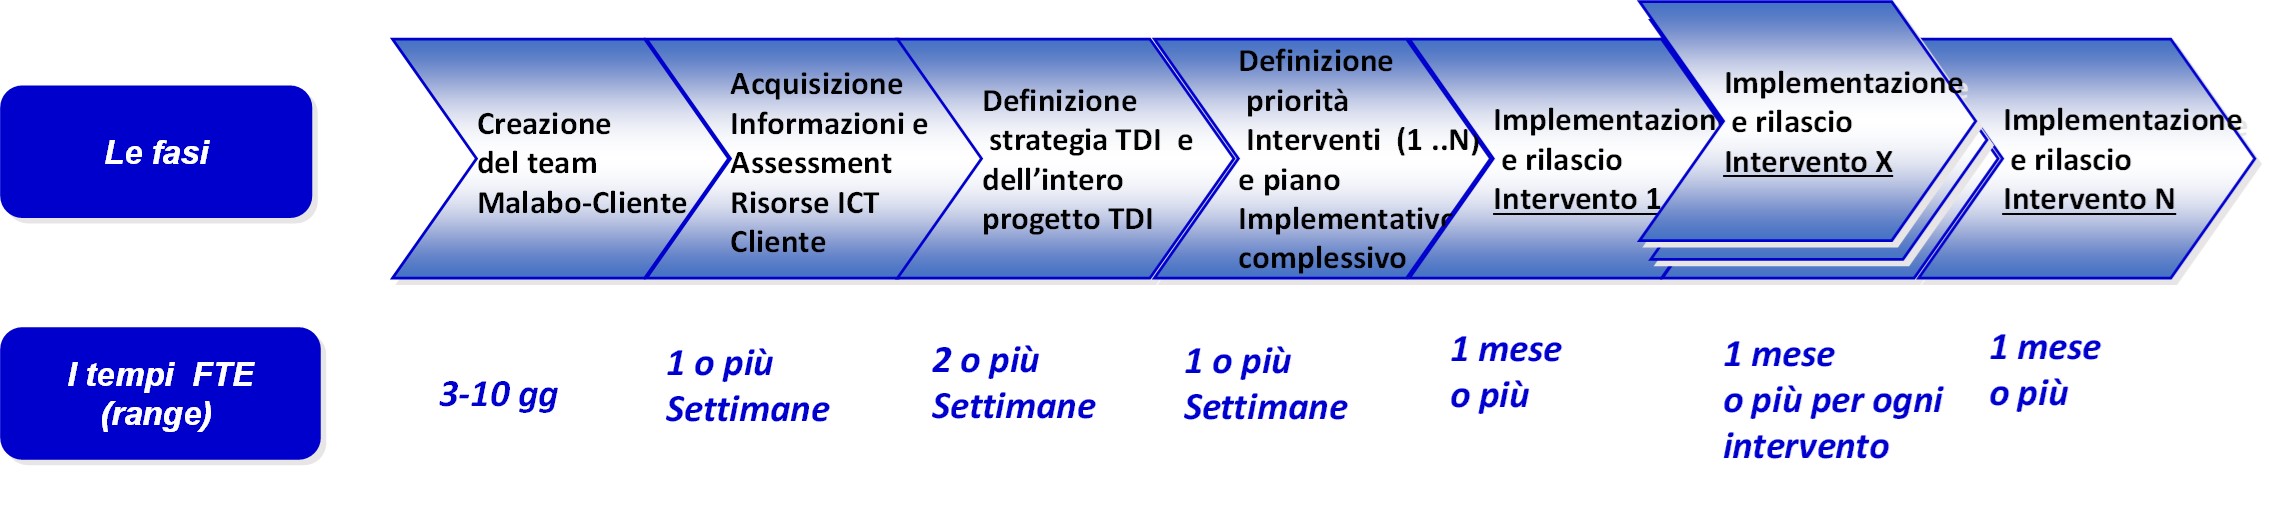
Indicativamente, il percorso comprende:
1. Inquadramento e costituzione del team di lavoro
Definizione degli obiettivi, del perimetro dell’intervento, degli interlocutori e delle modalità operative.
2. Assessment della situazione esistente
Analisi dei processi, dell’organizzazione, dei sistemi e servizi digitali utilizzati, delle competenze disponibili e delle principali esigenze evolutive.
3. Definizione della strategia di trasformazione digitale
Individuazione degli obiettivi prioritari e delle linee evolutive coerenti con le esigenze e gli obiettivi dell’Azienda/Ente.
4. Individuazione e prioritizzazione degli interventi
Definizione delle iniziative da realizzare sulla base di benefici attesi, criticità, dipendenze, risorse necessarie e sostenibilità.
5. Piano di trasformazione
Predisposizione della roadmap complessiva con priorità, responsabilità, tempi indicativi e principali risultati attesi.
6. Supporto all’attuazione
Quando richiesto, affiancamento nella progettazione, realizzazione e verifica dei singoli interventi.
Un esempio operativo è dato dalla figura sottostante, che evidenzia anche il tempo necessario, espresso in giorni/uomo FTE, Full Time Equivalent. Ovviamente questi g/u dipendono dalla dimensioni e dalla realta informatica e culturale dell'organizzazione Cliente.
Che cosa riceve il Cliente
In funzione del perimetro concordato, l’intervento può produrre:
- quadro strutturato della situazione esistente;
- individuazione delle principali esigenze e opportunità di trasformazione;
- definizione degli obiettivi e delle linee strategiche digitali;
- identificazione e classificazione degli interventi prioritari;
- roadmap di trasformazione digitale;
- indicazioni su responsabilità, tempi, dipendenze e risorse necessarie;
- riferimenti metodologici e criteri per governare l’attuazione;
- eventuale supporto alla progettazione e realizzazione delle iniziative individuate.
Il valore dell’intervento per il Cliente
L’intervento consente di trasformare esigenze e opportunità digitali spesso affrontate separatamente in un percorso organico, prioritizzato e governabile.
Il Cliente può così:
- concentrare gli investimenti sugli interventi con maggiore valore;
- ridurre iniziative frammentate o non coordinate;
- collegare più chiaramente tecnologia, processi e obiettivi dell’organizzazione;
- governare dipendenze e priorità;
- accompagnare il cambiamento organizzativo e lo sviluppo delle competenze;
- disporre di una roadmap concretamente attuabile e aggiornabile nel tempo.
Il nostro approccio
Partiamo dalla realtà operativa
Analizziamo la realtà dell'organizzazione e del suo SI, evitando di introdurre modelli teorici o eccessivamente complessi.
Semplifichiamo dove possibile
Processi, ruoli e strumenti devono essere proporzionati alla dimensione e alla complessità dell’organizzazione.
Integriamo persone, processi e tecnologie
La qualità della trasformazione digitale non dipende soltanto dagli strumenti tecnologici, ma anche dall’organizzazione, dalle competenze e dalla chiarezza delle responsabilità.
Utilizziamo standard e best practice in modo pragmatico
Framework e metodologie costituiscono riferimenti utili, ma vengono adattati al contesto reale del Cliente.
Favoriamo il miglioramento continuo
L’obiettivo non è soltanto risolvere singole criticità, ma rendere il modello operativo progressivamente più solido, misurabile e sostenibile.
A chi ci rivolgiamo
L’intervento è rivolto ad Aziende ed Enti pubblici e privati, anche di piccole e medie dimensioni, che intendono affrontare o strutturare un percorso di trasformazione digitale.
Gli interlocutori possono comprendere, in funzione del contesto: Direzione aziendale, responsabili ICT e Digital, responsabili di processo e di funzione, Organizzazione, Operations, Amministrazione, Risorse Umane, Compliance e altre funzioni coinvolte nei processi di trasformazione.
Metodologie e riferimenti
L’intervento non adotta un modello rigido, ma utilizza e contestualizza metodologie, standard e framework riconosciuti, selezionandoli in funzione delle caratteristiche e delle esigenze dell’organizzazione.
Tra i principali riferimenti possono rientrare:
- COBIT, per governance e gestione dell’ICT;
- ITIL, per la gestione dei servizi ICT;
- standard della famiglia ISO, in funzione degli ambiti interessati;
- framework e linee guida NIST;
- normative e requisiti europei e nazionali applicabili, tra cui, ove pertinenti, NIS2 e DORA.
Soluzioni e servizi collegati
Governo del Sistema Informativo
per definire responsabilità, processi decisionali, controlli e modalità di governo dell’ICT.
Gestione Operativa del Sistema Informativo
per strutturare e migliorare l’erogazione e il controllo dei servizi ICT.
Competenze, ruoli e organizzazione ICT
per allineare strutture, responsabilità e competenze alle esigenze derivanti dalla trasformazione.
Sicurezza digitale
per integrare cybersecurity e resilienza nei processi di evoluzione tecnologica.
Compliance normativa con approccio integrato
per coordinare trasformazione digitale, requisiti normativi e sistemi di controllo.
Parliamone
Ogni percorso di trasformazione digitale parte da esigenze e livelli di maturità differenti. Possiamo effettuare un primo confronto per comprendere il contesto, individuare le principali priorità e valutare l’approccio più adatto.
Contattaci per parlarne:
- Dettagli
-
Disponibile anche in:
GDPR, General Data Protection Regulation, è ilregolamento europeo sulla privacy (EU Regulation 2016/679) in vigore in tutta Europa, e quindi anche in Italia, dal 25 maggio 2018: sostituisce la precedente norma europea sulla privacy, la Direttiva 95/46/EC.
L’elemento di maggior impatto rispetto alla precedente normativa italiana, il Codice Unico sulla privacy (D.Lgs. 196/2003) è dato dalle nuove pesanti sanzioni economiche, che possono arrivare fino a 20 milioni di euro o fino al 4% dell'intero volume d'affari.
La privacy deve pertanto essere correttamente gestita, e questo deve essere dimostrabile, pena le sanzioni di cui sopra.
Malabo, con la pluriennale esperienza conseguita nel supportare vari Clienti nell'adempimento del precedente Codice Unico sulla Privacy, ha predisposto una propria metodica flessibile e facilmente contestualizzabile alla specifica realtà del Clinete, con un insieme di documenti e di strumenti pre impostati per aiutare un'Azienda ed un Ente Pubblico ad adeguarsi correttamente e velocemente a questo "nuovo" regolamento.
Un esempio di tali documenti e strumenti "pre-impostati" sono riportati nella scheda scaricabile gratuitamente, dopo aver fatto il login a questo sito web (NB: per registrasi cliccare qui)
Per scaricare la scheda KIT GDPR cliccare (utenti registrati) sul bottone "dowload" qui sotto
{jd_file file==53}
- Dettagli
-
Disponibile anche in:
Perché è importante
L’ICT rappresenta per molte Aziende ed Enti una componente essenziale del funzionamento quotidiano e della capacità di competere, innovare e crescere.
Non sempre, tuttavia, è facile comprendere quanto valore producano realmente sistemi, applicazioni, infrastrutture e servizi digitali, né distinguere tra costi necessari, investimenti strategici e iniziative che generano benefici limitati.
L’Analisi del valore ICT consente di valutare in modo strutturato il contributo dell’ICT agli obiettivi dell’organizzazione, collegando tecnologia, processi aziendali, fattori critici di successo, costi e benefici.
L’analisi può riguardare l’intero Sistema Informativo oppure specifici processi, aree aziendali, Business Unit o nuove iniziative/progetti digitali.
Quando può essere utile
L’intervento può essere particolarmente utile quando:
- il management vuole capire se la spesa ICT è coerente con il valore prodotto;
- occorre valutare il contributo del Sistema Informativo agli obiettivi aziendali;
- devono essere prioritizzati investimenti digitali o progetti ICT;
- è necessario confrontare costi e benefici di iniziative già realizzate o pianificate;
- si vuole valutare il contributo dell’ICT a specifici processi, prodotti, servizi o Business Unit;
- occorre supportare decisioni di budgeting o revisione della spesa ICT;
- si devono individuare aree di inefficienza o sottoutilizzo delle tecnologie;
- è necessario costruire un linguaggio comune tra Direzione, CFO e responsabili ICT;
- si vuole integrare valutazione economica e valutazione strategica degli investimenti digitali.
Come interveniamo
L’intervento può essere articolato in una componente qualitativa e, quando utile, in una componente quantitativa.
1. Individuazione dei Fattori Critici di Successo
Identificazione degli elementi che determinano il successo dell’organizzazione e delle sue principali priorità strategiche.
2. Analisi del contributo dei processi aziendali
Valutazione di quanto i diversi processi contribuiscano ai Fattori Critici di Successo.
3. Analisi del contributo dell’ICT ai processi
Valutazione del ruolo svolto da sistemi, applicazioni e servizi ICT nel supportare i processi aziendali.
4. Valutazione del contributo complessivo dell’ICT
Analisi del contributo dell’ICT ai Fattori Critici di Successo e agli obiettivi aziendali.
5. Analisi economica
Quando prevista, valutazione dei costi ICT diretti e indiretti e dei benefici economici, anche indiretti o intangibili.
6. Sintesi del valore e individuazione delle priorità
Produzione di una lettura complessiva del valore prodotto dall’ICT e delle possibili aree di miglioramento o investimento.
Che cosa riceve il Cliente
In funzione del perimetro concordato, il Cliente può ricevere:
- quadro strutturato del contributo dell’ICT agli obiettivi aziendali;
- individuazione dei processi maggiormente supportati dall’ICT;
- evidenza delle aree in cui l’ICT genera maggiore o minore valore;
- valutazione di punti di forza e criticità;
- analisi dei costi ICT diretti e indiretti;
- stima dei benefici economici e organizzativi;
- indicatori di supporto alle decisioni;
- individuazione delle priorità di investimento;
- elementi utili per budgeting, pianificazione e governance ICT;
- eventuale confronto tra situazione attuale e scenari evolutivi.
Il valore dell’intervento per il Cliente
L’Analisi del valore ICT consente di spostare la discussione sull’ICT dal solo costo al valore generato.
Il Cliente può così:
- comprendere meglio il contributo reale dell’ICT al business;
- supportare le decisioni di investimento con elementi più strutturati;
- migliorare il dialogo tra Direzione, Amministrazione e funzione ICT;
- individuare iniziative a maggiore impatto;
- ridurre investimenti scarsamente prioritari;
- collegare spesa ICT, processi e obiettivi strategici;
- aumentare la consapevolezza del management sul ruolo dell’ICT;
- migliorare progressivamente la governance degli investimenti digitali.
Il nostro approccio
Partiamo dalla realtà operativa
Analizziamo la realtà dell'organizzazione e del suo SI, evitando di introdurre modelli teorici o eccessivamente complessi.
Semplifichiamo dove possibile
Processi, ruoli e strumenti devono essere proporzionati alla dimensione e alla complessità dell’organizzazione.
Integriamo persone, processi e tecnologie
L'analisi del valore ICT non dipende soltanto dagli strumenti tecnologici, ma anche dall’organizzazione, dai processi, dai mercati che si affrontano, dalle competenze interne, e dalla chiarezza delle responsabilità.
Utilizziamo standard e best practice in modo pragmatico
Framework e metodologie costituiscono riferimenti utili, ma vengono adattati al contesto reale del Cliente.
Favoriamo il miglioramento continuo
L’obiettivo non è soltanto risolvere singole criticità, ma rendere il modello operativo progressivamente più solido, misurabile e sostenibile.
A chi ci rivolgiamo
L’intervento è rivolto in particolare a:
- PMI e medie imprese che desiderano valutare in modo strutturato il contributo dell’ICT;
- imprenditori e Direzione aziendale;
- CFO e responsabili Amministrazione e Controllo;
- CIO e responsabili dei Sistemi Informativi;
- responsabili di Business Unit;
- responsabili di processi particolarmente supportati dall’ICT;
- aziende impegnate in programmi di trasformazione digitale o revisione degli investimenti tecnologici.
Metodologie e riferimenti
La metodologia AVICT combina valutazioni qualitative e quantitative ed è adattabile alle caratteristiche e alle dimensioni dell’organizzazione.
Può fare riferimento, ove pertinente, a:
- COBIT, per l’allineamento tra ICT e obiettivi aziendali;
- principi di analisi dei costi e degli investimenti;
- indicatori quali TCO – Total Cost of Ownership;
- ROI – Return on Investment;
- DCF – Discounted Cash Flow;
- standard contabili internazionali IAS/IFRS, ove applicabili;
- in particolare IAS 38, per gli aspetti relativi agli asset immateriali.
Una metodologia strutturata e adattabile anche alle PMI
AVICT utilizza strumenti operativi sviluppati per rendere l’analisi utilizzabile anche in organizzazioni di piccole e medie dimensioni. Questionari e fogli elettronici guidano imprenditori e responsabili nella raccolta delle informazioni e consentono di confrontare in modo omogeneo valutazioni provenienti da diverse funzioni o linee di business.
Soluzioni e servizi collegati
Governo del Sistema Informativo
per utilizzare i risultati dell’analisi nella definizione delle priorità ICT.
Trasformazione Digitale
per valutare il contributo e la priorità delle iniziative digitali.
Ruoli, competenze e organizzazione ICT
per verificare se organizzazione e competenze sono coerenti con il valore atteso dall’ICT.
Consulenza per la compliance
quando investimenti ICT e requisiti normativi devono essere valutati in modo coordinato.
Parliamone
Quanto valore produce realmente l’ICT per la tua organizzazione? Possiamo effettuare una prima analisi per individuare il perimetro più utile, definire gli obiettivi e valutare il livello di approfondimento più adatto.
Contattaci per parlarne:
- Dettagli
-
Disponibile anche in:
L'acronimo ACROICT fa riferimento ad un insieme di interventi Malabo, prevalentemente di tipo organizzativo, che riguardano:
- la rilevazione ed analisi delle competenze individuali sull'ICT, che include anche
- l'analisi delle caratteristiche psico attitudinali ed i softskill della persona
- l'analisi dell'attuale ruolo della persona nella struttura organizzativa
- il riposizionamento, concordato, della persona in altro ruolo o il mantenimento dello stesso ruolo, con un eventuale piano formativo di aggiornamento e completamento delle competenze necessarie, ed anche con un supporto a livello coach/tutor per un predeterminato arco temporale;
- il supporto all'acquisizione di specifiche certificazioni individuali
- l'analisi e la rigorganizzazione di una struttura organizzativa che si occupa di ICT (ad esempio della struttura intern che si occupa della gestione del Sistema Informativo, o di quella che effettua sviluppo sofware e/o system integration, o di quella che si occupa di markting e commercializzazione di prodotti/servizi ICT, etc.)
- in taluni casi può essere necessaria la rilevazione e l'analisi dei processi organizzativi in essere, con l'identificazione dei ruoli previsti in tali processi ed attività
- rilevazione ed analisi dei diversi ruoli nell'organizzazione, con relative interdipendenze, specifiche responsabilità, metodi in essere di controllo e di valutazione del lavoro espletato, separazione delle responsabilità tra diversi ruoli (in particolare gerarchici), etc.
- nell'ambito della riorganizzazione la definizione di piani di crescita per il personale ICT
- il supporto all'acquisizione di specifiche certificazioni aziendali