Governare la cybersecurity integrando aspetti tecnici, organizzativi e di business
MRAB affianca aziende ed enti nella valutazione, progettazione e miglioramento della propria sicurezza digitale, aiutando il management e i responsabili ICT a individuare misure tecniche e organizzative adeguate alla specifica realtà dell'organizzazione.
Perché è importante
Il funzionamento delle organizzazioni dipende sempre più dai sistemi informativi, dai servizi digitali e dalle connessioni con clienti, fornitori, partner e infrastrutture esterne.
La sicurezza digitale non può quindi essere considerata soltanto un problema tecnico. Un incidente informatico può compromettere la disponibilità dei sistemi, la continuità operativa, la riservatezza delle informazioni e, più in generale, la capacità dell'organizzazione di svolgere le proprie attività.
Per questo la cybersecurity deve essere governata anche a livello manageriale, combinando tecnologie, organizzazione, processi, competenze delle persone e adempimenti normativi.
Quando può essere utile
Un intervento MRAB sulla sicurezza digitale può essere utile, ad esempio, quando l'organizzazione:
- vuole conoscere il proprio effettivo livello di sicurezza e individuare le principali criticità;
- deve valutare e gestire i rischi ICT rispetto alle esigenze del business;
- intende migliorare l'organizzazione e il governo della cybersecurity;
- deve definire o rivedere le misure tecniche e organizzative di prevenzione, protezione e ripristino;
- vuole verificare l'adeguatezza dell'architettura di sicurezza e degli strumenti già adottati;
- deve tener conto dei requisiti derivanti da normative, standard o certificazioni;
- desidera aumentare la consapevolezza e le competenze del proprio personale;
- deve valutare nuove tecnologie o soluzioni di sicurezza senza limitarsi alla proposta di uno specifico fornitore.
Che cosa facciamo
L'intervento viene dimensionato sulla realtà del Cliente, tenendo conto delle caratteristiche del Sistema Informativo, delle attività svolte, dell'organizzazione, degli investimenti già effettuati e degli obiettivi che si intendono raggiungere.
1. Analisi della situazione esistente
Rileviamo e analizziamo l'attuale situazione della sicurezza digitale, considerando gli aspetti tecnici, organizzativi e gestionali e verificando l'adeguatezza delle misure già adottate.
2. Analisi e valutazione dei rischi
Individuiamo vulnerabilità, minacce e rischi rilevanti per il Sistema Informativo e per le attività supportate, valutandoli in relazione alla specifica realtà e alle priorità del Cliente.
3. Definizione degli interventi di miglioramento
Individuiamo e contestualizziamo le misure tecniche, organizzative e manageriali più appropriate, evitando di considerare la sicurezza come una semplice successione di prodotti da acquistare. L'obiettivo è costruire un sistema equilibrato nel quale le diverse misure di sicurezza siano coerenti tra loro e integrate nell'architettura complessiva del Sistema Informativo.
4. Supporto alla realizzazione
Quando richiesto, MRAB può affiancare il Cliente nell'individuazione, selezione, introduzione e integrazione delle soluzioni necessarie e nel coordinamento con i fornitori coinvolti.
5. Formazione e trasferimento delle competenze
La sicurezza dipende anche dai comportamenti e dalle competenze delle persone. Per questo gli interventi possono comprendere attività di sensibilizzazione, formazione e trasferimento di conoscenze verso management, personale ICT e utenti.
Che cosa riceve il Cliente
In funzione delle caratteristiche e dell'ampiezza dell'intervento, il Cliente riceve:
- un quadro strutturato della situazione di sicurezza esistente;
- l'individuazione delle principali criticità, vulnerabilità e aree di rischio;
- una valutazione delle priorità di intervento;
- proposte di miglioramento di natura tecnica, organizzativa e gestionale;
- l'individuazione, ove opportuno, di possibili scenari alternativi di soluzione, in modo da consentire al Cliente di confrontare approcci differenti e scegliere quello più coerente con le proprie esigenze;
- una valutazione comparativa degli scenari, considerando non soltanto i costi diretti di acquisizione e implementazione, ma anche i principali costi indiretti e complessivi connessi, ad esempio, alla gestione, alle competenze necessarie, all'integrazione con l'esistente e all'evoluzione nel tempo;
- indicazioni sull'architettura e sulle misure di sicurezza più appropriate;
- la verifica dell'allineamento delle soluzioni considerate ai requisiti normativi applicabili, quali, ove pertinenti, NIS2, GDPR e altre disposizioni rilevanti per il Cliente;
- supporto nella scelta e nell'introduzione delle soluzioni individuate;
- trasferimento di competenze al personale coinvolto.
Il valore dell'intervento MRAB per il Cliente
L'obiettivo dell'intervento non è aumentare indiscriminatamente il numero di strumenti di sicurezza, ma aiutare l'organizzazione a utilizzare meglio le risorse disponibili e a concentrare gli interventi dove producono maggiore valore.
Il Cliente può così:
- acquisire una visione più chiara del proprio livello di sicurezza;
- collegare le scelte di cybersecurity alle priorità del business;
- individuare con maggiore consapevolezza dove intervenire e investire;
- integrare aspetti tecnici, organizzativi e normativi;
- valorizzare, ove possibile, le tecnologie e gli investimenti già effettuati;
- poter confrontare scenari alternativi sulla base di elementi tecnici, economici, organizzativi e normativi;
- ridurre il rischio di scelte tecnologiche guidate prevalentemente dall'offerta dei fornitori;
- considerare il costo complessivo della soluzione nel tempo, non soltanto il prezzo iniziale;
- scegliere con maggiore consapevolezza le soluzioni più coerenti con la propria realtà;
- migliorare le competenze interne e il governo della sicurezza nel tempo.
Il nostro approccio
1. Partiamo dalle esigenze dell'organizzazione
La tecnologia è uno strumento. L'intervento parte dalle attività, dagli obiettivi, dalle criticità e dai rischi effettivamente rilevanti per il Cliente.
2. Integriamo competenze manageriali e tecnico-operative
La sicurezza digitale richiede conoscenza delle tecnologie, ma anche capacità di comprendere organizzazione, processi, responsabilità, normative e impatti sul business.
3. Contestualizziamo standard e best practice
Standard, framework e metodologie costituiscono riferimenti importanti, ma vengono utilizzati in funzione delle caratteristiche e delle reali esigenze dell'organizzazione.
4. Lavoriamo insieme alle persone del Cliente
Gli interventi vengono svolti con il coinvolgimento delle funzioni interessate, favorendo il trasferimento di conoscenze e la crescita delle competenze interne.
5. Indipendenza nelle valutazioni
MRAB opera con un approccio indipendente rispetto ai fornitori di tecnologie e servizi, valutando le possibili alternative in funzione delle effettive esigenze del Cliente, degli investimenti già effettuati, dei costi complessivi e dei vincoli organizzativi e normativi.
Quando sono disponibili più soluzioni, l'obiettivo è mettere il Cliente nelle condizioni di effettuare una scelta consapevole, anziché orientarlo a priori verso uno specifico prodotto o fornitore. L'indipendenza consulenziale resta il principio di riferimento. In specifici ambiti MRAB può anche proporre direttamente soluzioni tecnologiche selezionate, come LECS, quando ritenute coerenti con le esigenze rilevate. La disponibilità di tali soluzioni non esclude la valutazione di alternative quando richiesto dal contesto dell'intervento.
Come possiamo intervenire
MRAB può operare:
direttamente per aziende ed enti, affiancando management, responsabili ICT e funzioni coinvolte nella sicurezza;
oppure
nell'ambito di progetti condotti insieme ad altri operatori, mettendo a disposizione competenze specialistiche manageriali e tecnico-operative.
A chi ci rivolgiamo
Tipici interlocutori
Imprenditori e Direzione Generale · CIO e Responsabili ICT · CISO e responsabili della sicurezza · Risk e Compliance Manager · aziende e professionisti dell'offerta ICT che necessitano di competenze specialistiche complementari.
Metodologie e riferimenti
In funzione dell'intervento e della realtà del Cliente, MRAB fa riferimento ai principali standard, framework, best practice e normative applicabili alla sicurezza digitale.
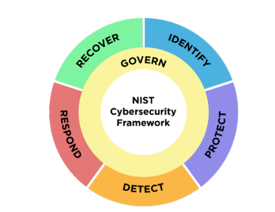
Come quadro di riferimento per la sicurezza digitale si fa normalmente uso del Cybersecurity Framework Nazionale 2.1, derivato dal NIST 2.0, e con "intelligente" riferimento alle famiglie di standard NIST SP 800 e ISO 27000, a Cobit, a ITIL, a ISF, oltre che alle normative europee (GDPR, NIS2, DORA, etc.) e alla loro adozione a livello nazionale.
Esperienza nella sicurezza digitale
MRAB raccoglie l'esperienza maturata in numerosi interventi di consulenza, progettazione, formazione e divulgazione sulla sicurezza digitale presso aziende ed enti.
A questa esperienza si affianca l'attività dell'OAD – Osservatorio Attacchi Digitali in Italia, sviluppata continuativamente dal 2007, che consente di mantenere un contatto diretto con l'evoluzione degli attacchi e delle problematiche di sicurezza riscontrate dalle organizzazioni italiane.
Soluzioni e servizi collegati
Analisi e gestione dei rischi ICT – ARICT
Valutazione dei rischi ICT e dei possibili impatti sull'organizzazione.
Analisi e gestione delle vulnerabilità ICT – AVULICT
Individuazione e analisi delle vulnerabilità tecniche del Sistema Informativo.
LECS – Network Detection & Response e Intrusion Prevention
Soluzione tecnologica per l'individuazione e il contrasto delle minacce sulla rete.
Parliamone
Vuoi verificare il livello di sicurezza digitale della tua organizzazione o confrontarti su uno specifico problema?
Un primo confronto può aiutarci a comprendere il contesto, le esigenze e l'eventuale impostazione dell'intervento.
Contatta MRAB:

