Acquisire competenze operative per comprendere e supportare l’attuazione della NIS2
Il Corso AICA di formazione per Addetto alla NIS2 fornisce le conoscenze essenziali per comprendere e collaborare all’applicazione degli obblighi previsti dal D.Lgs. 138/2024, che recepisce in Italia la Direttiva (UE) 2022/2555 – NIS2.
Il corso è rivolto a chi opera, o intende operare, nelle attività connesse a cybersecurity, gestione del rischio, compliance e attuazione degli obblighi NIS2.
La partecipazione al corso costituisce requisito per:
- accedere all’esame di certificazione AICA Addetto NIS2;
- frequentare successivamente il Corso AICA per Responsabile NIS2 e accedere alla relativa certificazione.
Che cosa significa “Addetto alla NIS2”
La denominazione Addetto alla NIS2 non identifica un ruolo formalmente previsto dalla normativa.
Indica invece una persona che possiede le competenze di base necessarie per comprendere la NIS2 e collaborare operativamente alle attività richieste per la sua attuazione.
L’Addetto può quindi contribuire alla raccolta e gestione delle informazioni, alla documentazione, alle evidenze, alle misure organizzative e tecniche e alla gestione operativa degli adempimenti, senza assumere la responsabilità complessiva del sistema di conformità NIS2. Programma didattico_corso_addet…
Questa precisazione la terrei: è molto importante perché evita di “vendere troppo” il ruolo e distingue bene il primo livello dal futuro Responsabile NIS2.
A chi si rivolge
Il corso è pensato per professionisti e figure aziendali che desiderano acquisire competenze operative sulla NIS2, tra cui:
- Direzione e responsabili di funzione;
- personale ICT;
- cybersecurity;
- risk management;
- compliance;
- qualità;
- DPO e privacy;
- consulenti;
- personale coinvolto nell’attuazione della NIS2;
- giovani professionisti interessati a cybersecurity, gestione del rischio e compliance normativa.
Non è necessario essere specialisti di cybersecurity: sono richieste conoscenze di base dell’informatica, dei sistemi informativi e della sicurezza informatica.
Un approccio pragmatico e progressivo
Uno degli elementi che metterei maggiormente in evidenza, perché differenzia il corso, è questo.
Il corso combina:
- contenuti teorici essenziali, per comprendere concetti e terminologia;
- quadro normativo e indicazioni ACN, per comprendere gli obblighi applicabili;
- esperienze e casi reali, per collegare normativa e operatività;
- esempi ed esercitazioni guidate, per applicare concretamente i concetti;
- self-assessment offline, per sperimentare la valutazione della postura di cybersecurity.
L’obiettivo non è soltanto conoscere la NIS2, ma imparare a leggere in modo operativo servizi, rischi, misure, incidenti, documentazione ed evidenze.
In pratica, non soltanto conoscere la NIS2, ma imparare ad applicarla operativamente.
Che cosa si impara
Al termine del corso il partecipante acquisisce le conoscenze necessarie per:
- comprendere i principi fondamentali della sicurezza digitale;
- distinguere asset, minacce, vulnerabilità, rischi e controlli;
- effettuare una valutazione di base di probabilità e impatti;
- riconoscere applicabilità, perimetro, ruoli e principali adempimenti NIS2;
- comprendere le misure tecniche e organizzative richieste;
- contribuire alla gestione degli incidenti;
- supportare documentazione, registrazioni ed evidenze;
- comprendere il ruolo di servizi, processi ICT, asset, dipendenze e fornitori.
Il corso non abilita da solo alla progettazione autonoma dell’intero sistema di conformità NIS2: questo livello di competenza viene affrontato nel successivo percorso AICA per Responsabile NIS2.
Il percorso didattico
Durata e programma
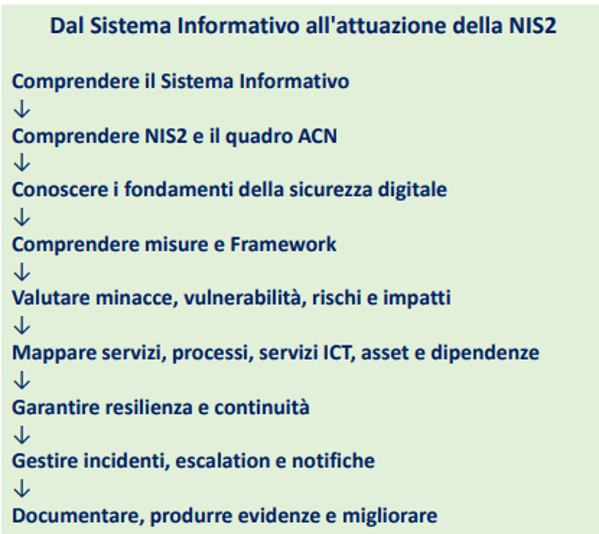
Il corso ha una durata complessiva di 24 ore, articolate in 7 lezioni online e 10 moduli didattici, i cui contenuti sono elencati nella figura sottostante.
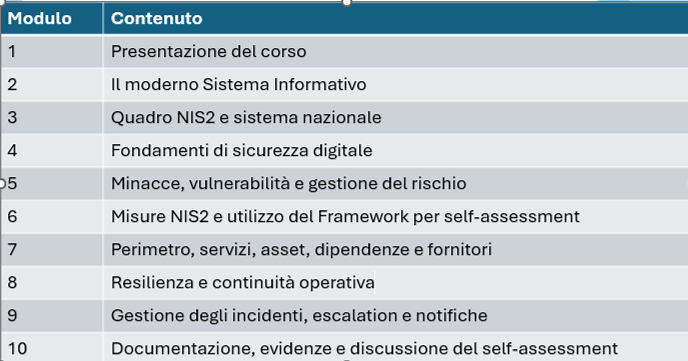
Il programma ufficiale prevede lezioni da 2 a 4 ore, per complessive 24 ore.
Esercitazioni e self-assessment
urante il corso vengono svolte esercitazioni pratiche e viene utilizzato il Framework Nazionale per la Cybersecurity e la Data Protection, edizione 2025.
Ai partecipanti viene fornito un foglio elettronico attraverso il quale effettuare un esercizio di self-assessment su una propria organizzazione opportunamente anonimizzata oppure su uno scenario didattico.
Lo strumento permette di:
- valutare lo stato di implementazione delle sottocategorie del Framework;
- ottenere un rating sintetico per Categoria;
- rappresentare i risultati rispetto alle sei Function;
- motivare le valutazioni effettuate;
- discutere i risultati con i docenti durante l’ultima lezione.
Le due figure sottostanti sono un esempio della sintesi per funzioni delle risposte fornite per ogni sottocategoria, e della loro rappresentazione a "radar" rispetto alle situazione ottimale.
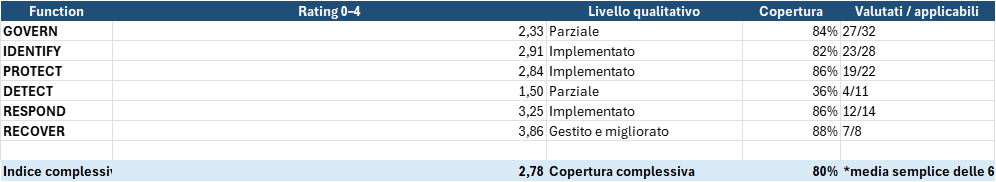
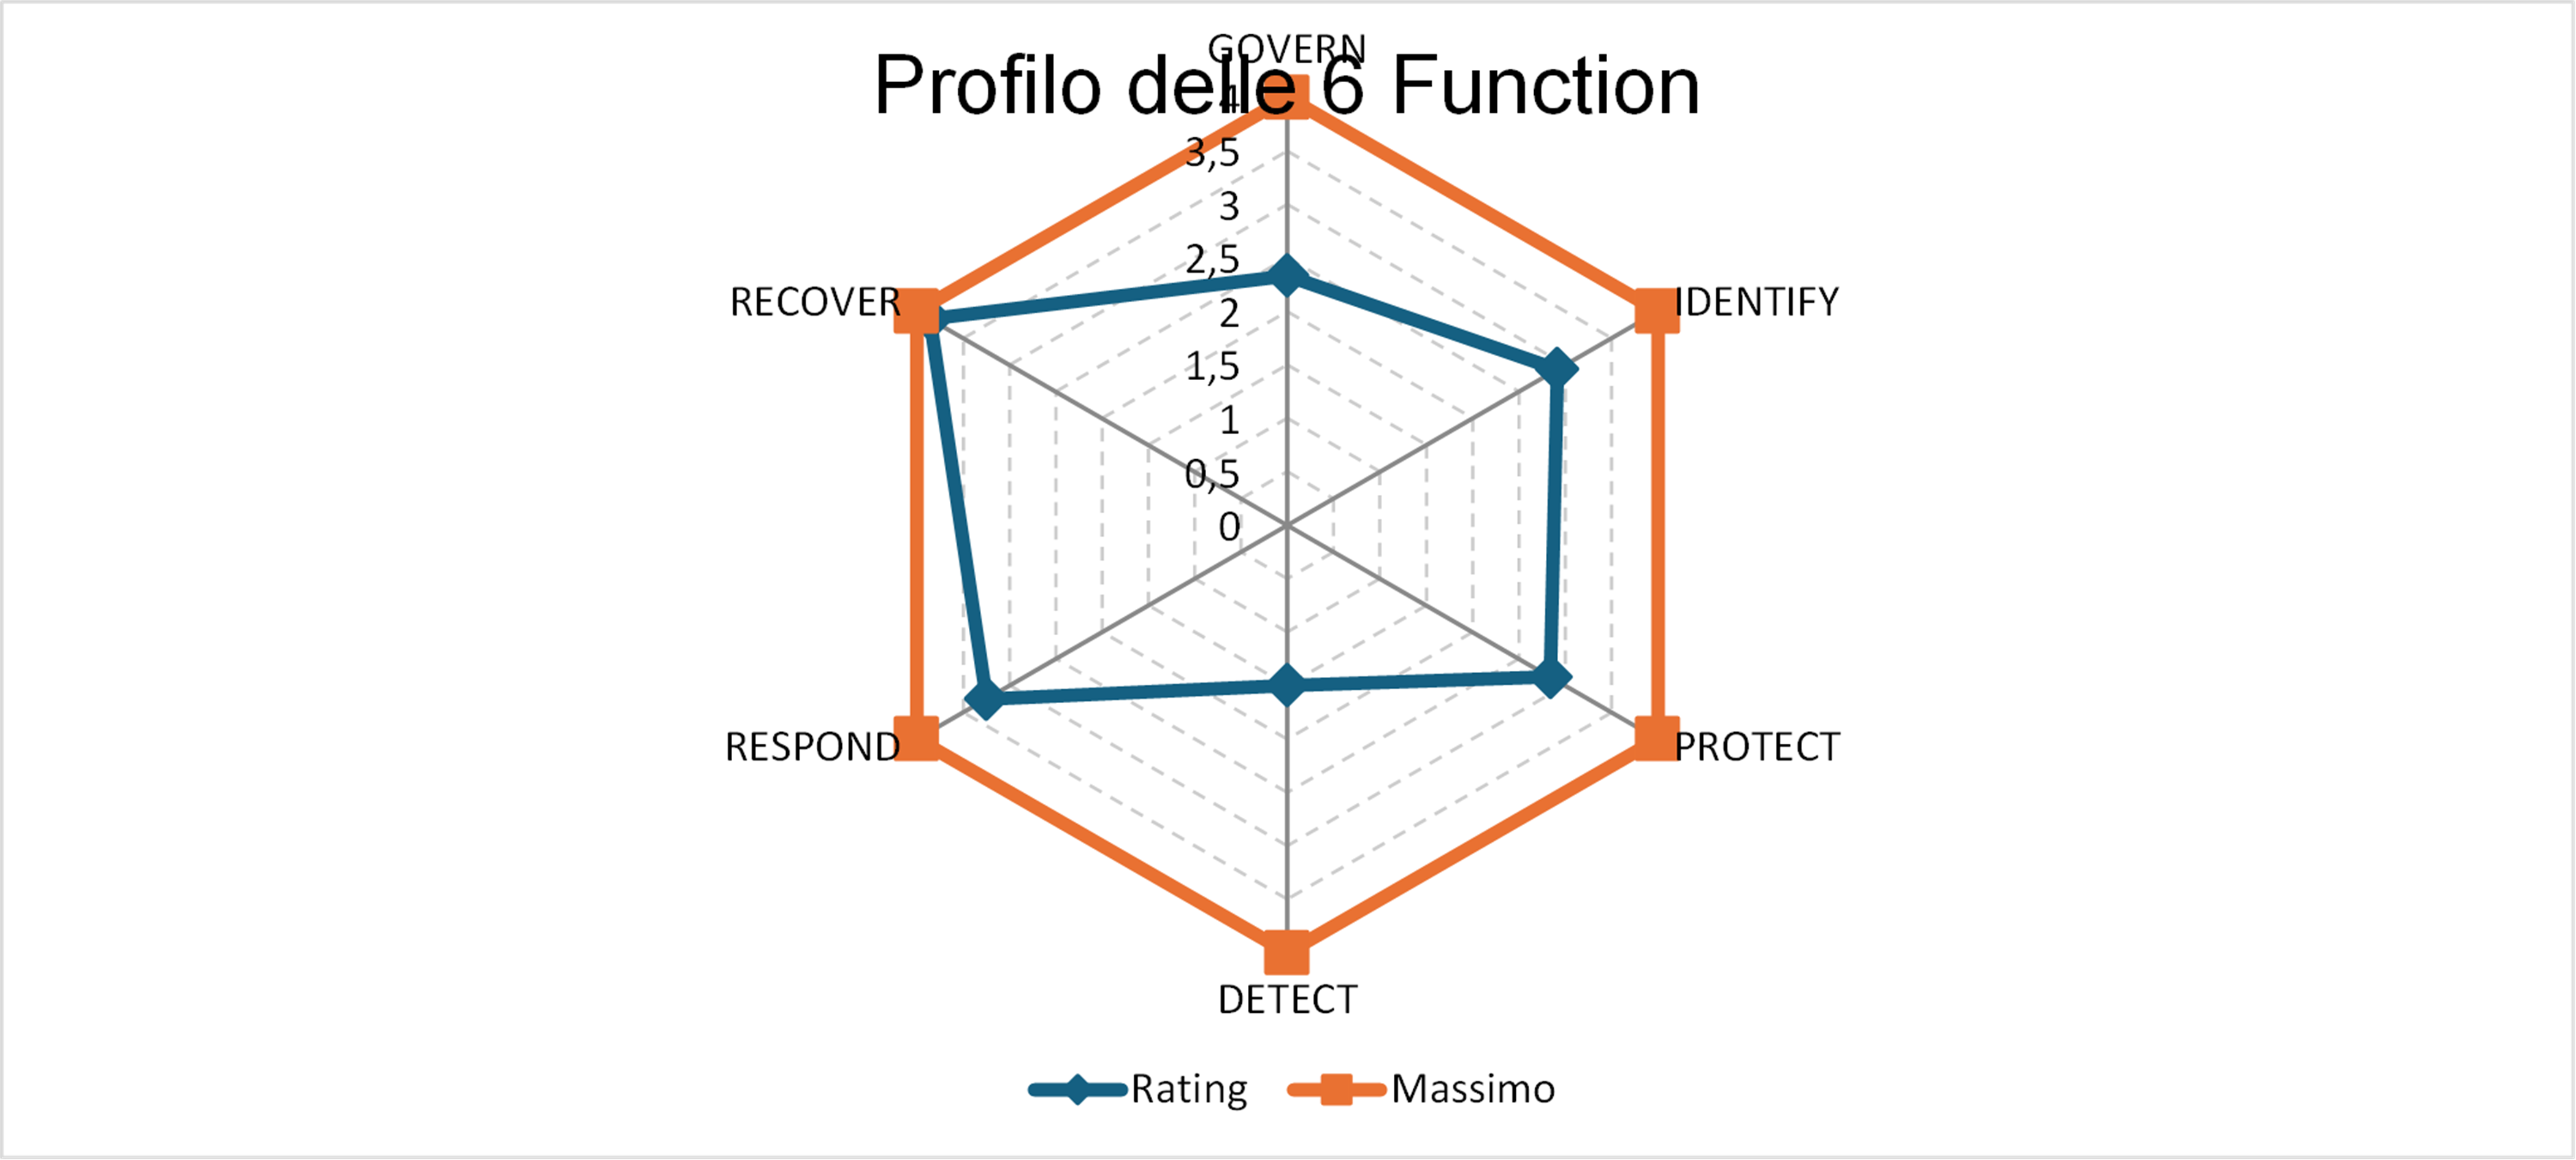
Il rating utilizzato ha finalità didattiche e non costituisce una valutazione ufficiale di conformità NIS2.
Il percorso professionale AICA NIS2
Livello 1 – Addetto alla NIS2
24 ore
Competenze di base e operative per comprendere e collaborare all’attuazione della NIS2.
↓
Livello 2 – Responsabile NIS2
40 ore
Percorso avanzato destinato a chi deve acquisire competenze per governare e coordinare in modo strutturato l’attuazione della compliance NIS2.
Corso in preparazione.
Docenza
Marco R. A. Bozzetti collabora con AICA alla progettazione e alla docenza dei percorsi professionali dedicati alla NIS2, mettendo a disposizione l’esperienza maturata nei sistemi informativi, nella governance ICT, nella cybersecurity e nella compliance normativa.
Informazioni e iscrizioni
Per informazioni sul corso e sulle prossime edizioni:

